
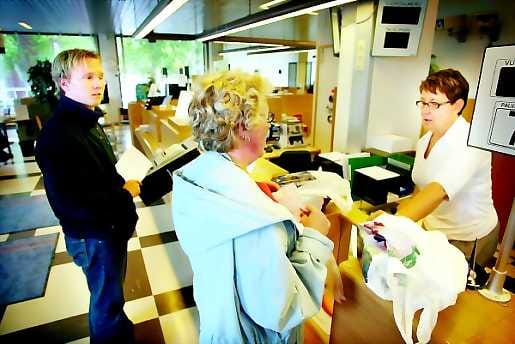
Tietokonevirus pysäytti Nordean konttoreiden toiminnan torstaina iltapäivällä. Lovsan ja MSBlaster nimillä tunnettu virus jumitti työasemat noin 60 konttorissa eri puolilla maata. Tänään perjantaina Nordean konttoreiden oletetaan toimivan normaalisti.
"Asiakas- ja tilitiedot ovat turvassa. Vika on ollut konttoreissa sijaitsevissa työasemissa. Sen sijaan pankin keskustietokone toimi normaalisti", kertoi Nordean Oulun keskustan konttoreiden paikallisjohtaja Matti Hautala.
Nordean verkkopankkipalvelut, maksuautomaatit ja Otto.-automaatit toimivat normaalisti koko eilisen päivän. Myös maksuliikenne toimi ja esimerkiksi palkat ja eläkkeet ovat siirtyneet tileille.
Oulussa tilanne vaihteli päivän mittaan. Iltaa kohden ongelmat lisääntyivät viruksen levitessä ja lopulta työt seisahtuivat kaikissa konttoreissa.
Hautalan mukaan asiakkaat suhtautuivat tilanteeseen rauhallisesti. Onni onnettomuudessa oli se, että torstai oli muutoin hiljainen pankkipäivä.
"Emme sulkeneet yhtään konttoria kokonaan, vaan otimme asiakkaita ovella vastaan ja kerroimme mikä on tilanne. Ne asiat mitkä katsoimme voivamme hoitaa, hoidimme", Hautala sanoi.
Vika käyttö-järjestelmässä
Nordean työasemia kiusannut virus käynnistää tietokoneen yhä uudelleen. Virus ei lähetä koneella olevia tietoja eteenpäin eikä tuhoa tiedostoja. LovSan käyttää hyväkseen eräissä Microsoftin käyttöjärjestelmissä olevaa virhettä.
Mato etsii internetistä suojaamattomia koneita ja tartuttaa ne verkon yli. Mato jatkaa leviämistä jokaisesta saastuttamastaan koneesta. Tartunta tapahtuu niin, että koneen käyttäjä ei huomaa mitään tavallisuudesta poikkeavaa.
Koska virhe on kymmenien miljoonien tietokoneiden käyttöjärjestelmässä, madolla on mahdollisuus levitä laajalle. Suomessa saastuneita koneita on jo kymmeniä tuhansia, maailmalla luku nousee miljooniin.
Tietoturvayhtiö F-Securen virustentorjuntayksikkö sai ensimmäisen näytteen Lovsan-madosta maanantai-iltana. Mato leviää Windows 2000 ja Windows XP -käyttöjärjestelmissä ellei käyttöjärjestelmän turvapäivityksiä ole asennettu.
Lovsan-madon sisällä on seuraava piilotettu viesti: I just want to say LOVE YOU SAN!! billy gates why do you make this possible ? Stop making money and fix your software!!.
Mato sisältää tuhorutiinin, joka hyökkää Microsoftin päivityspalvelua vastaan 16. elokuuta.
"Tietoturva-alalla on pelätty tällaista matoa siitä lähtien, kun RPC/DOM -tietoturvareikä havaittiin 16. heinäkuuta", sanoo F-Securen virustentorjuntayksikön tutkimusjohtaja Mikko Hyppönen. Vielä torstaina ei ollut selvillä, miksi Nordea ei ollut päivittänyt käyttöjärjestelmiään, vaikka riski oli tiedossa.