
Verovirkailijan tietosuojamu-naus vavisuttaa Britannian hallitusta. Kadonneiden hen-kilötietojen arvoitus kertoo, että tietoyhteiskunnasta on äärimmäisen vaikea tehdä haavoittumatonta. Suomi ei ole tässä poikkeus.
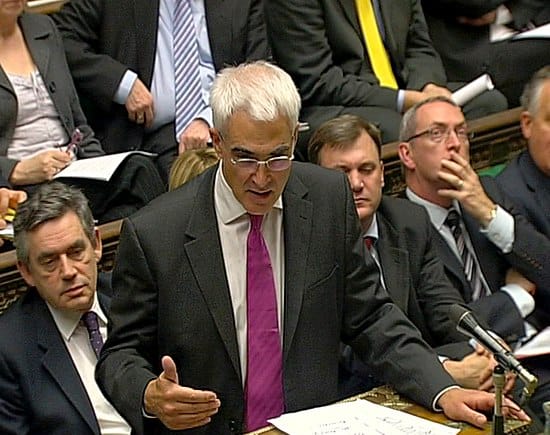
Merkilliset asiat voivat ajaa poliittisia johtajia ahtaalle. Britannian hallitus tuskailee keskellä syytösryöppyä, jonka on synnyttänyt kaksi kirjekuoressa ollutta cd-levyä. Ne sisälsivät 25 miljoonan kansalaisen henkilötietoja ja seitsemän miljoonan ihmisen pankkiyhteystiedot. Torstaina tiedot olivat olleet hukassa jo yli kuukauden. Niinpä Gordon Brownin hallitus sai keskittää kaiken tarmonsa jättimäisen skandaalin selittelyyn ja anteeksipyyntöihin.
Tietovuodon tekevät erityisen vakavaksi ne riskit, joita levykkeiden sisällön joutuminen vääriin käsiin voi aiheuttaa. Britanniassa pelätään nyt, että rikolliset käyttävät hyväkseen levyjen sisältämiä osoitteita, sosiaaliturvatunnuksia ja pankkien tilinumeroita.
Myös jotkut verkkorikollisuuden asiantuntijat varoittavat siitä, mitä tietojen katoamisen jälkeen voi pian olla tulossa. Osa heistä uskoo vakaasti, että Britannian skandaalissa on nimenomaan kysymys rikoksesta. Jokin taho olisi maksanut tietojen katoamisesta ja saattamisesta rikollisten käsiin.
Britanniassa yksi verohallinnon johtaja on jo eronnut tehtävästään, ja nyt heiluu valtiovarainministeri Alistair Darlingin jakkara. On mahdollista, että korvaamaton vahinko on jo tapahtunut, mutta sen seuraukset eivät näy aivan pian. Jos kadonneita tietoja aletaan käyttää identiteettivarkauksiin, ne tulevat näkyviin ehkä vasta vuosien päästä.
Yksi on joka tapauksessa kuitenkin varmaa: tapaus antaa terveellisen herätyksen niin Britanniassa kuin muuallakin. Herätys on hyödyksi sekä viranomaisille että tavallisille kansalaisille.
Suomessa on jo tosin kuultu se arvio, joka täällä tavataan kuulla turhan usein: ei ole mahdollista meillä. Väitteen tueksi on kerrottu, että Suomessa ei normaalioloissa edes tehdä henkilötietojen massasiirtoja. Esimerkiksi Kela siirtää maksuaineistoja ja muita tietoja linjasiirtoina, ei cd-levyillä tai muilla irrallisilla välineillä.
Hyvä jos niin on, mutta pitää muistaa, ettei kysymys ole vain siitä, ovatko määräykset ja tekniset turvajärjestelyt kunnossa. Riskejä syntyy myös siitä, että tietoja, ohjelmistoja ja koneita käyttävät ihmiset, jotka voivat tehdä virheitä tai toimia rikollisesti. Liialliseen hyväuskoisuuteen ja luottavaisuuteen ei siis pidä sortua sen enempää viranomaisten kuin tavallisten kansalaistenkaan.
Tietoturvan heikkouksia hyväksikäyttävässä rikollisuudessa toimii aivan samanlainen vilpistelijöiden ja valvojien kilpajuoksu kuin urheilun dopingissa. Kun tietoturva ja valvonta kehittyvät, myös rikollisten käyttämät menetelmät ottavat jatkuvasti uusia harppauksia.
Keskiviikkona suomalainen tietoturvayhtiö F-Secure esimerkiksi varoitti uudesta tietokoneiden haittaohjelmasta, joka aktivoituu käyttäjän mennessä verkkopankkiin. Ohjelma pystyy tallentamaan verkkopankin sivustoon syötettävät käyttäjänimen ja salasanan, joilla voidaan pahimmassa tapauksessa tyhjentää pankkiasiakkaan tili.
Tuo ohjelma ei ole lajissaan ensimmäinen, eivätkä kohu-uutiset tietovuodoista nekään pääty Britannian tapaukseen. Tehokkainta oppi tietoturva-alalla saataneen vastedeskin erilaisten töppäysten kautta. Haavoittuvaan tekniikkaan ja virheitä tekevään ihmiseen nojaavassa yhteiskunnassa niistä ei koskaan päästä eroon.