
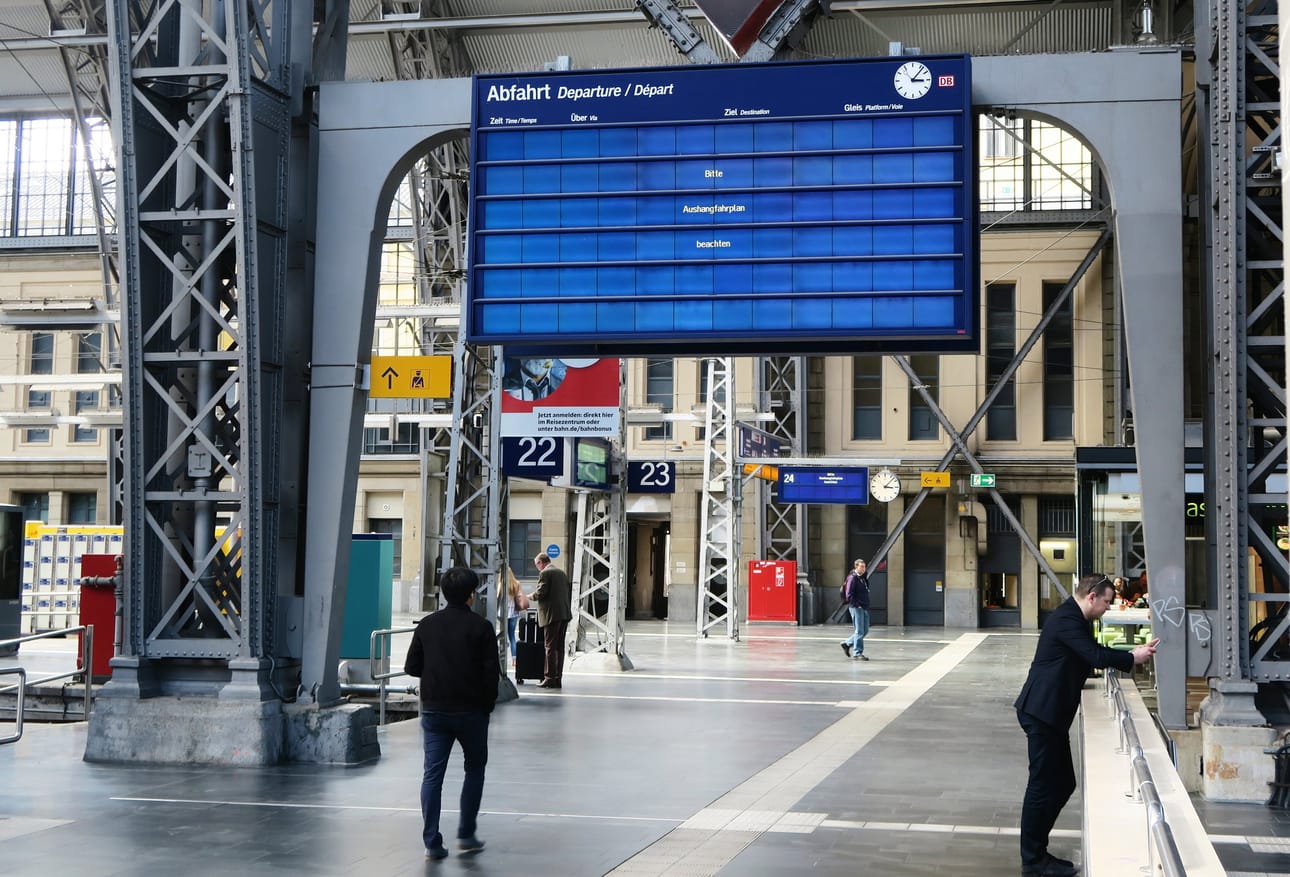
Tietoturvaviranomaiset eri puolilla maailmaa pelkäävät alkaneen työviikon paljastavan lisää perjantaina käynnistyneen kyberhyökkäyksen aiheuttamaa vahinkoa.
Microsoftin vanhojen käyttöjärjestelmien tietoturva-aukkoja hyödyntäneen kyberhyökkäyksen arvioitiin rampauttaneen noin 200 000 tietokonetta eri puolilla maailmaa. Sen uhriksi joutui perjantaina suuri joukko pankkeja ja muita yrityksiä, sairaaloita ja viranomaisorganisaatioita.
Hyökkäyksen uhriksi joutui muun muassa Britannian julkinen terveydenhoitojärjestelmä, Saksan rautatieyhtiö Deutsche Bahn, amerikkalainen kuriiriyhtiö FedEx ja espanjalainen teleoperaattori Telefonica. Myös esimerkiksi ranskalainen autonvalmistaja Renault joutui hyökkäyksen takia keskeyttämään tuotantonsa tehtaillaan eri puolilla Eurooppaa.
Hyökkäys aiheutti laajaa vahinkoa myös Kiinassa, missä sen kerrottiin iskeneen satoihin tuhansiin tietokoneisiin ja vaikeuttaneen muun muassa viranomaisten, yliopistojen, huoltoasemien, pankkiautomaattien ja sairaaloiden toimintaa.
Euroopan poliisiviraston Europolin johtaja Rob Wainwrightin mukaan perjantaina alkanut hyökkäys on ennennäkemättömän laaja.
- Olen huolissani, miten vahinkomäärät kasvavat, kun ihmiset menevät maanantaina töihin ja käynnistävät tietokoneensa, Wainwright sanoi brittiläisen ITV-televisiokanavan haastattelussa.
Myös Britannian kansallinen kyberturvaviranomainen on varoittanut uuden työviikon alkamisen riskeistä.
- Kun uusi työviikko alkaa, on todennäköistä Britanniassa ja muualla, että uusia kiristysohjelmatapauksia tulee esille, mahdollisesti jopa suurissa määrin, virasto tiedotti.
Lunnaat virtuaalivaluutassa
Perjantaina alkaneissa hyökkäyksissä on käytetty WannaCry-nimellä kulkevaa kiristysohjelmaa, joka lukitsee hyökkäyksen kohteena olevan järjestelmän tiedostot. Tiedostot vapautuvat virtuaalivaluutta bitcoineissa maksettavia lunnaita vastaan. Saastuneiden koneiden ruuduille ilmestyy ponnahdusikkuna, jossa vaaditaan 300 Yhdysvaltain dollarin eli noin 275 euron suuruisen summan maksamista, jotta tiedostoja ei tuhottaisi.
Virtuaalivaluutta mahdollistaa sen, että maksun saajaa ei kyetä jäljittämään.
Wainwrightin mukaan vain harvat kiristysohjelman uhreiksi joutuneet näyttävät maksaneen lunnaita. Turvayhtiö Digital Shadowsin mukaan sunnuntaihin mennessä kiristäjien bitcoin-osoitteisiin oli tullut maksuja noin 32 000 dollarin eli noin 29 000 euron edestä.
Microsoft protestoi
Kyberhyökkääjien on arvioitu hyödyntäneen Microsoftin Windows-käyttöjärjestelmän haavoittuvuutta, joka paljastui Yhdysvaltojen turvallisuusvirasto NSA:sta vuodetuista tiedoista.
Microsoftin lakiasiainjohtaja Brad Smith kirjoitti sunnuntaina blogissaan, että hyökkäys on esimerkki siitä, miksi on ongelmallista, että hallitukset hamstraavat itselleen tietoja ohjelmistojen haavoittuvuuksista. Tietojen keräämisen ja varastoimisen sijaan niistä pitäisi informoida asianomaisia yrityksiä eli tässä tapauksessa Microsoftia.
- Vastaava skenaario tavanomaisten aseiden kanssa olisi se, että Yhdysvaltain armeijalta varastettaisiin Tomahawk-ohjuksia, Smith kirjoitti.
- Tämän pitäisi olla herätys maailman hallituksille, Smith jatkoi.